

Strona AuditPoint z kalkulatorem kwalifikacji NIS2/KSC
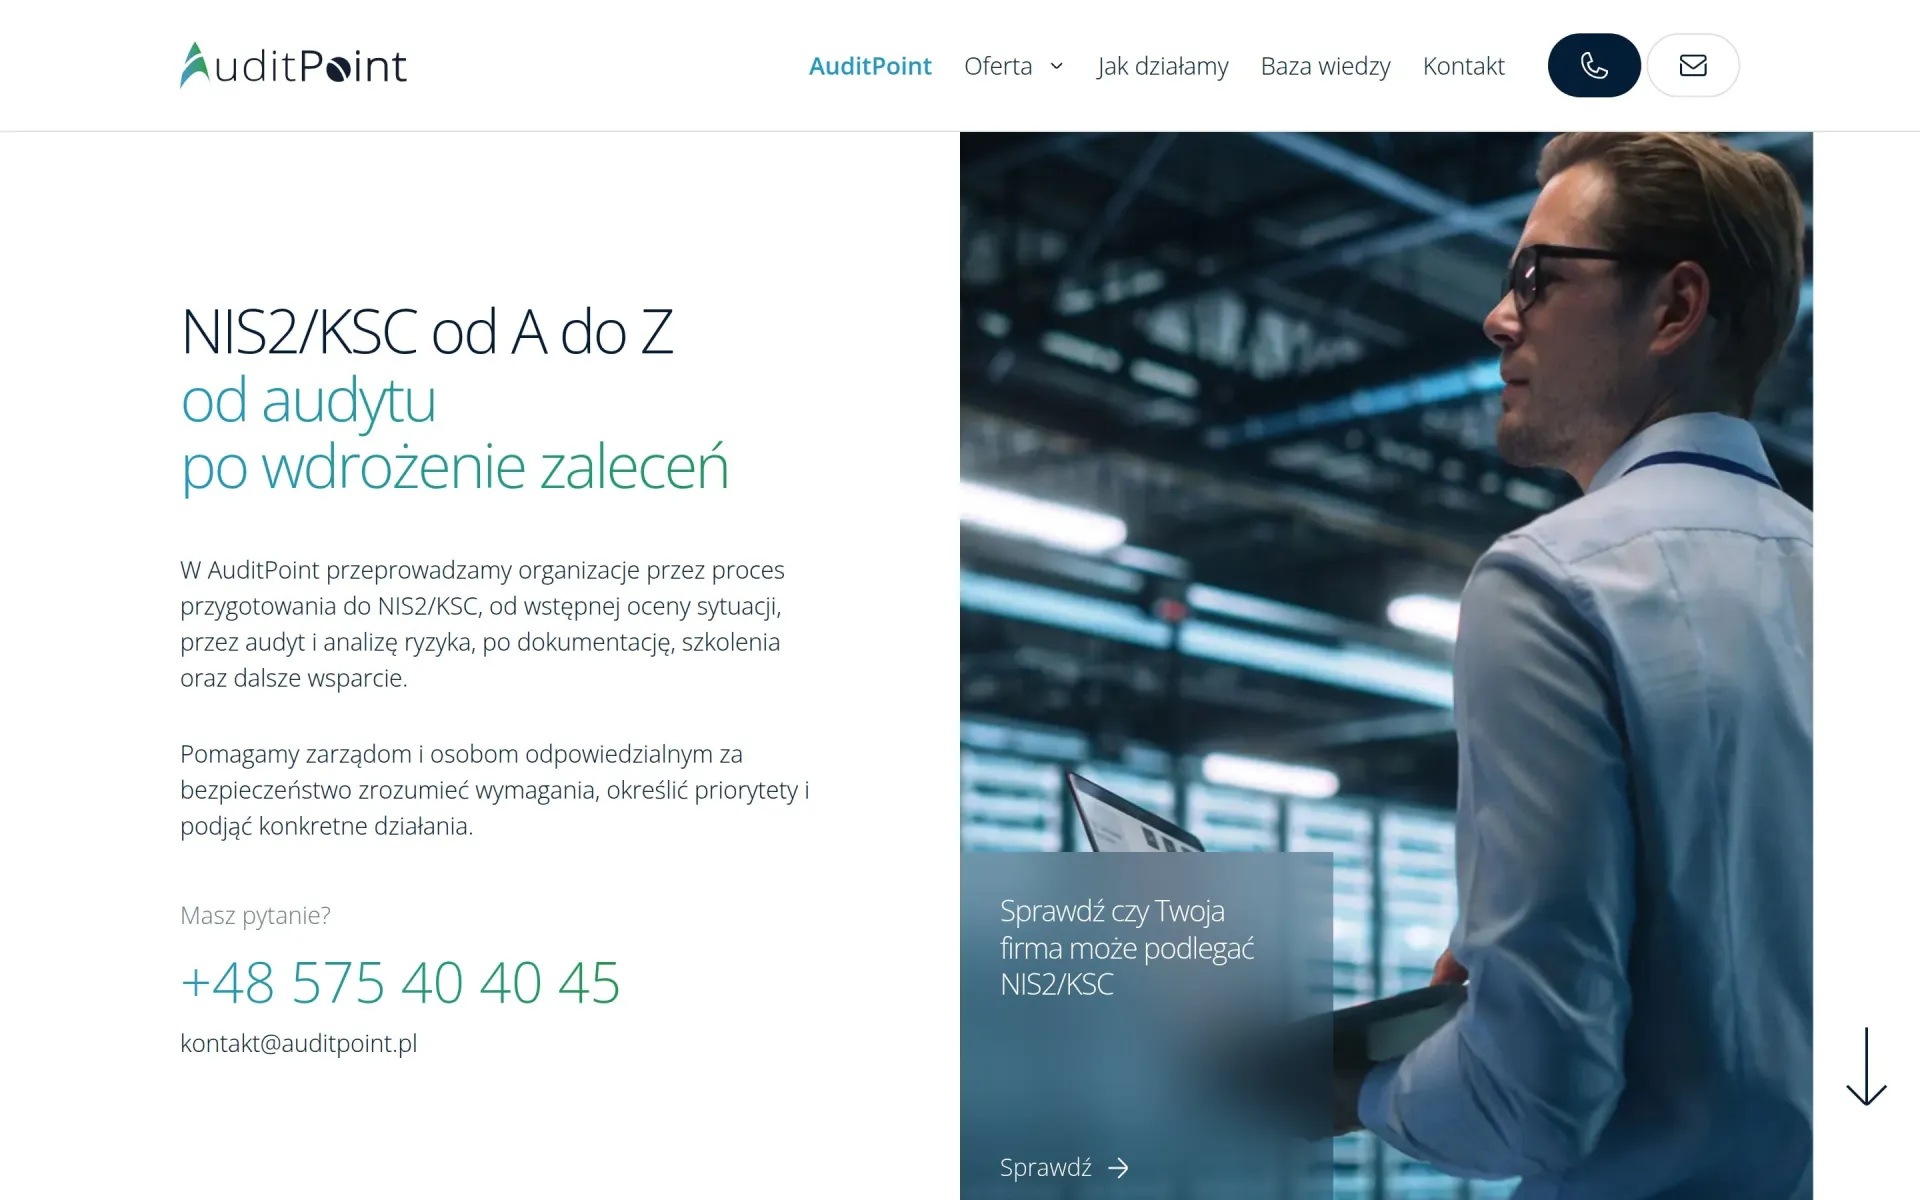
AuditPoint z Poznania przygotowuje organizacje do wymagań NIS2/KSC – od audytu po wdrożenie zaleceń. Zbudowaliśmy stronę, która najpierw pomaga sprawdzić, czy firma może podlegać przepisom: kalkulator w 7 pytaniach, a dalej 8 usług w 4 obszarach, 6 etapów współpracy i 12 pytań w FAQ.
- Klient
- AuditPoint
- Branża
- Cyberbezpieczeństwo i compliance (NIS2/KSC)
- Strona
- auditpoint.pl
Zakres prac
W tym case study
Czym zajmuje się AuditPoint?
AuditPoint z Poznania (Academy by FlexDev sp. z o.o. sp.k.) przygotowuje organizacje do wymagań dyrektywy NIS2 i ustawy o krajowym systemie cyberbezpieczeństwa (KSC): od wstępnej oceny sytuacji, przez audyt i analizę ryzyka, dokumentację i szkolenia, po wdrożenie zaleceń i stałe wsparcie ekspertów / CISO. Wspiera też w zakresie RODO, DORA, ISO 27001 i KRI.
Zespół ma doświadczenie w audytach, analizie ryzyka i wdrażaniu systemów zarządzania bezpieczeństwem informacji, w tym uprawnienia Audytora Wiodącego ISO 27001 oraz certyfikaty CRISC, Security+ i SC-300. Firma współpracuje ze specjalistami branżowymi, audytorami i prawnikami.
Wyzwanie: regulacja, którą zrozumie zarząd
„Czy NIS2/KSC w ogóle nas dotyczy?”
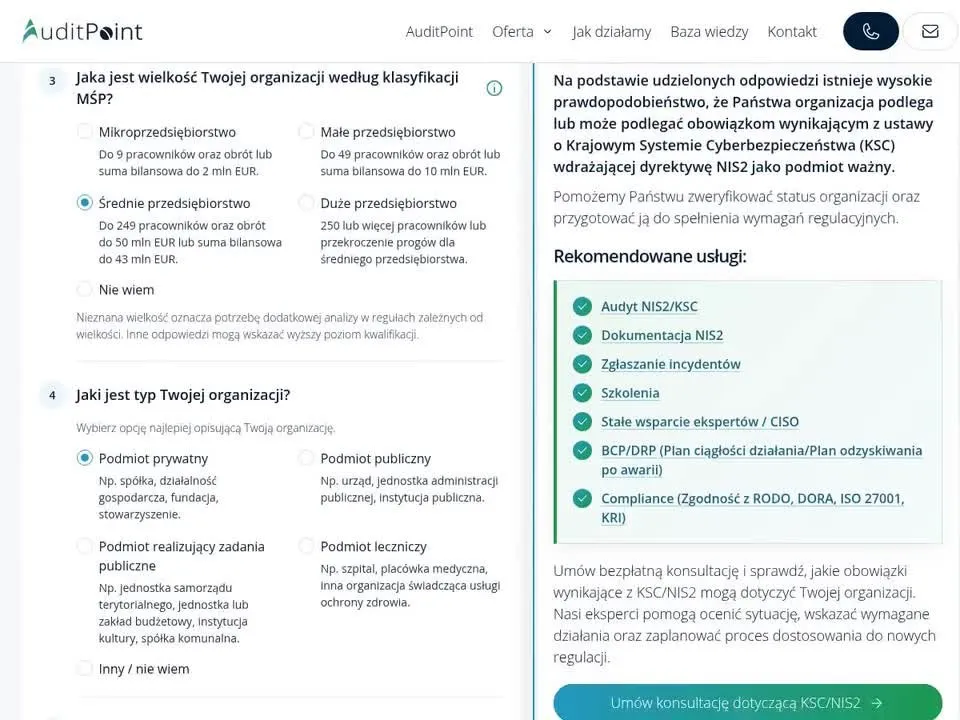
Kalkulator kwalifikacji w 7 pytaniach daje wstępną ocenę i rekomendowane usługi. Link do niego jest w pierwszym ekranie strony głównej, na podstronach usług i w osobnym kafelku.
Odpowiedzialność zarządu, nie tylko działu IT
Treści pisane z perspektywy zarządu: sekcja „NIS2 to odpowiedzialność zarządu, a nie działu IT” i na podstronach usług lista „Co zyskuje zarząd”.
Szeroka oferta w złożonym temacie
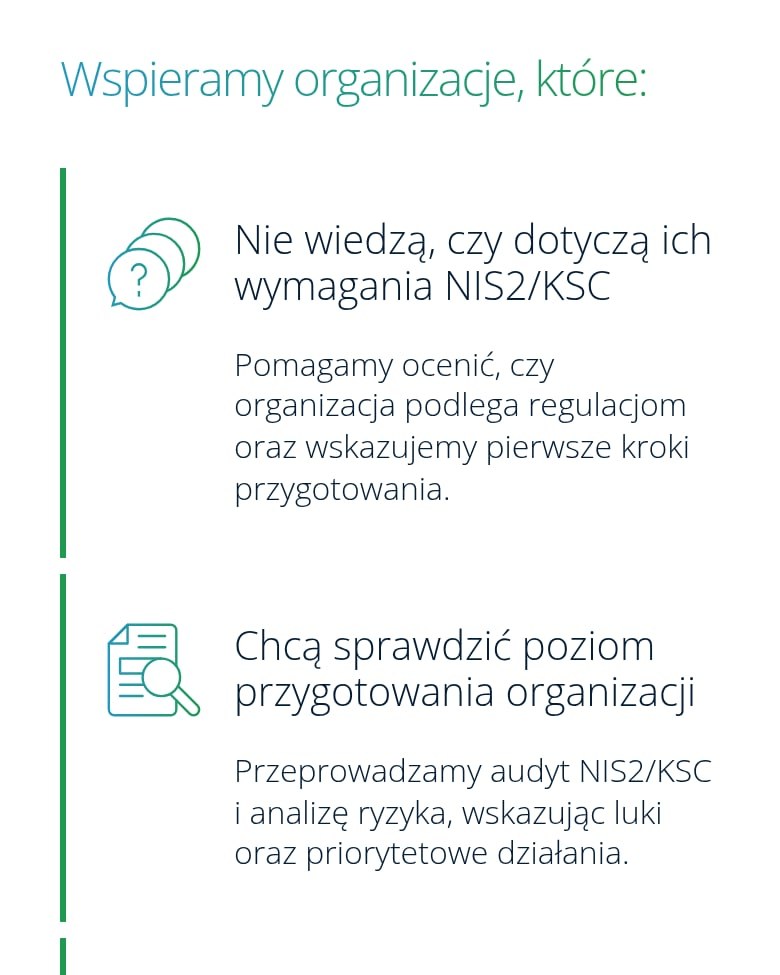
8 usług w 4 obszarach ułożonych od przygotowania i oceny po odporność i zgodność, a lista „Wspieramy organizacje, które…” pomaga znaleźć swoją sytuację.
Zaufanie w sprawach bezpieczeństwa
Certyfikaty zespołu z logotypami, etapy współpracy z opisanym efektem i pełne dane rejestrowe firmy na podstronie Kontakt.
Rozwiązanie: najważniejsze funkcje
Kalkulator kwalifikacji NIS2/KSC
7 pytań o sektor, wielkość i typ organizacji, usługi cyfrowe oraz skutki przerwy w działaniu. Przy trudniejszych pytaniach jest odpowiedź „Nie wiem” i podpowiedzi. Wynik pokazuje wstępną ocenę, możliwy status organizacji (np. podmiot ważny lub kluczowy) i rekomendowane usługi z linkami, a pod nim przycisk umówienia konsultacji.
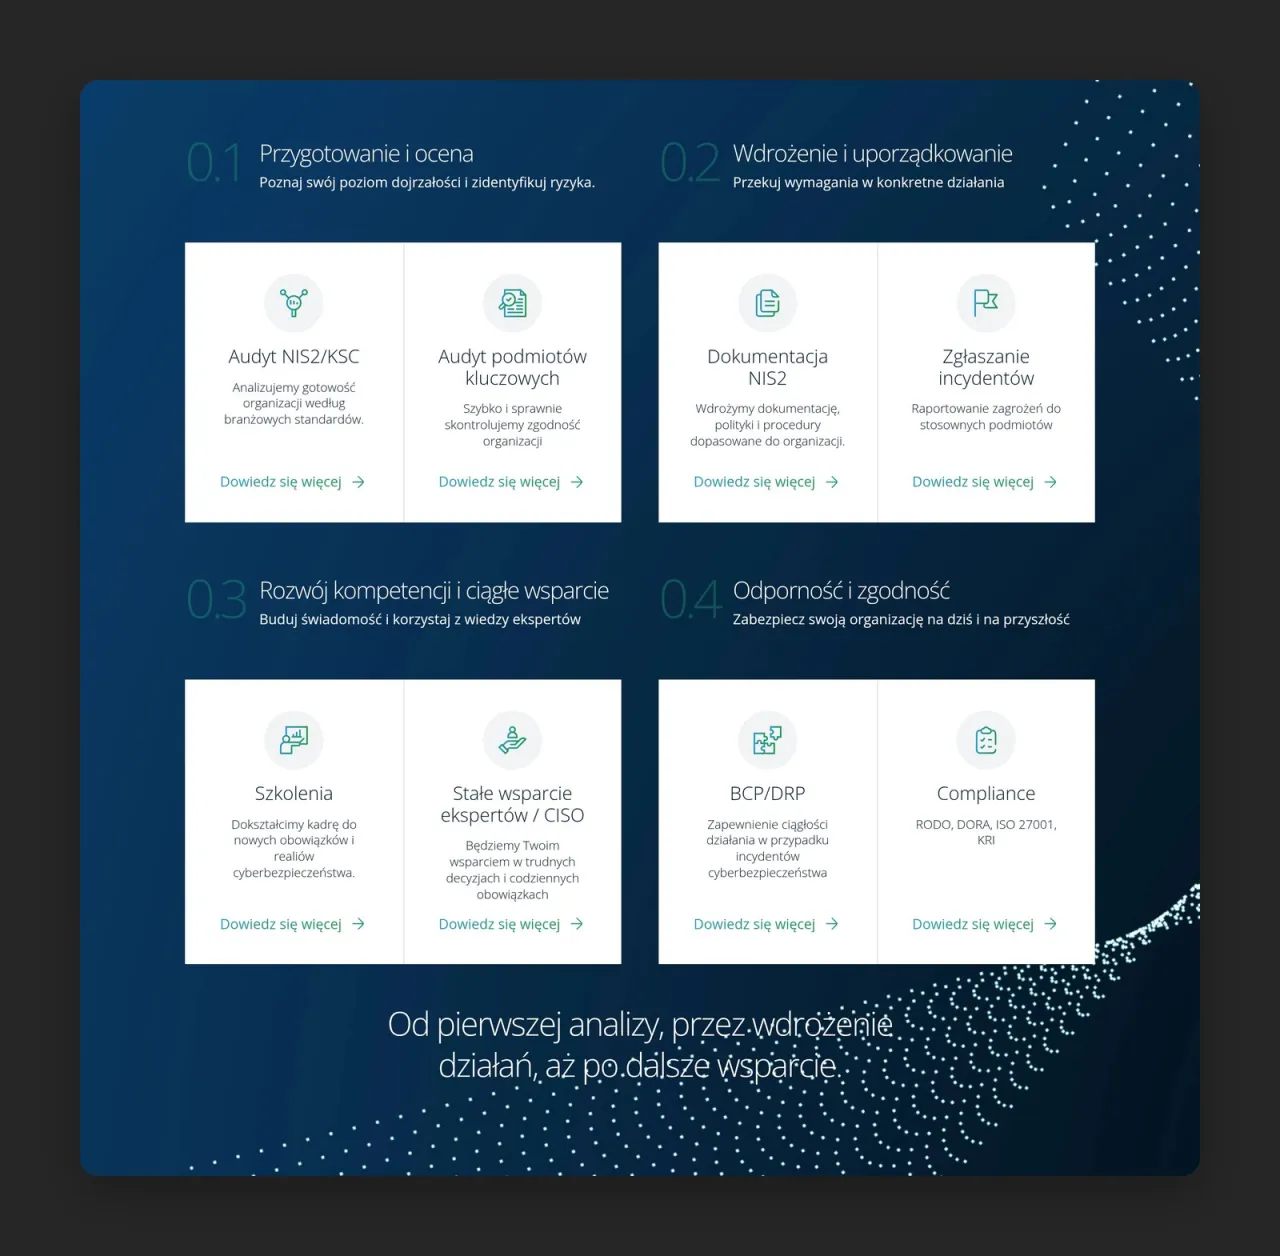
8 usług w 4 obszarach
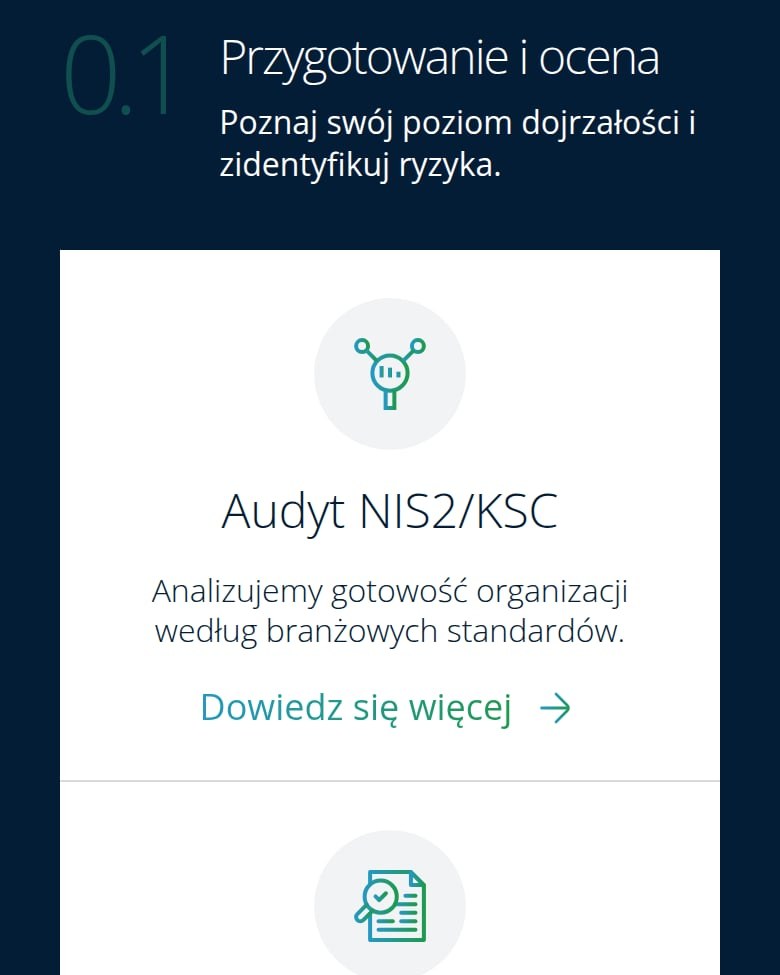
Oferta podzielona na 4 numerowane obszary: przygotowanie i ocena, wdrożenie i uporządkowanie, rozwój kompetencji i ciągłe wsparcie, odporność i zgodność. Każda z 8 usług ma ikonę, krótki opis i link do podstrony.
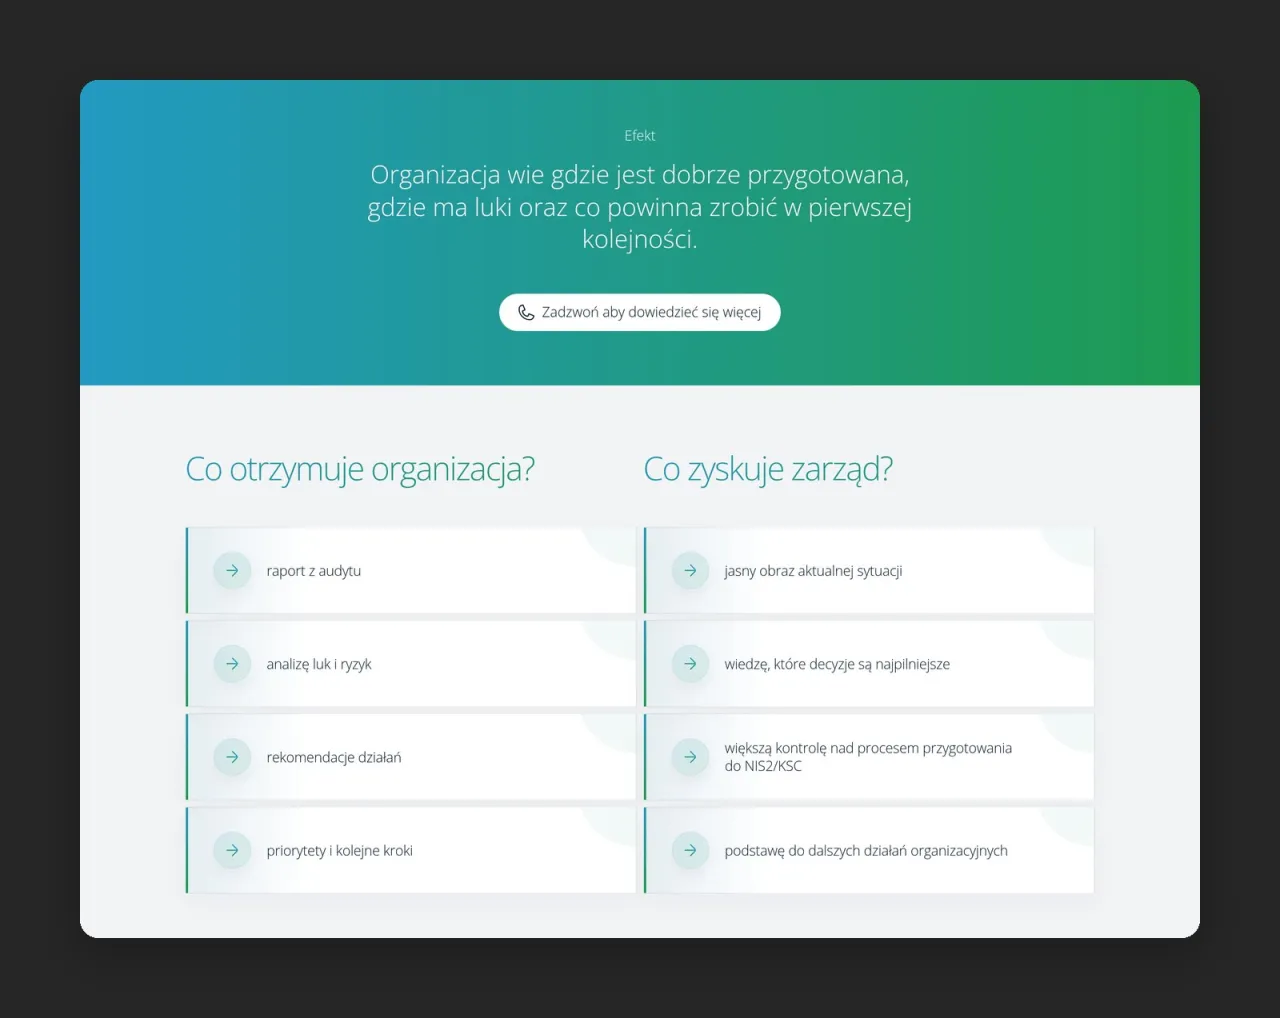
Podstrony usług: efekt i korzyści dla zarządu
Każda podstrona usługi ma wyróżniony efekt oraz dwie listy: co otrzymuje organizacja i co zyskuje zarząd. Przy audycie NIS2/KSC organizacja dostaje m.in. raport z audytu, analizę luk i ryzyk oraz rekomendacje działań, a zarząd – jasny obraz aktualnej sytuacji.
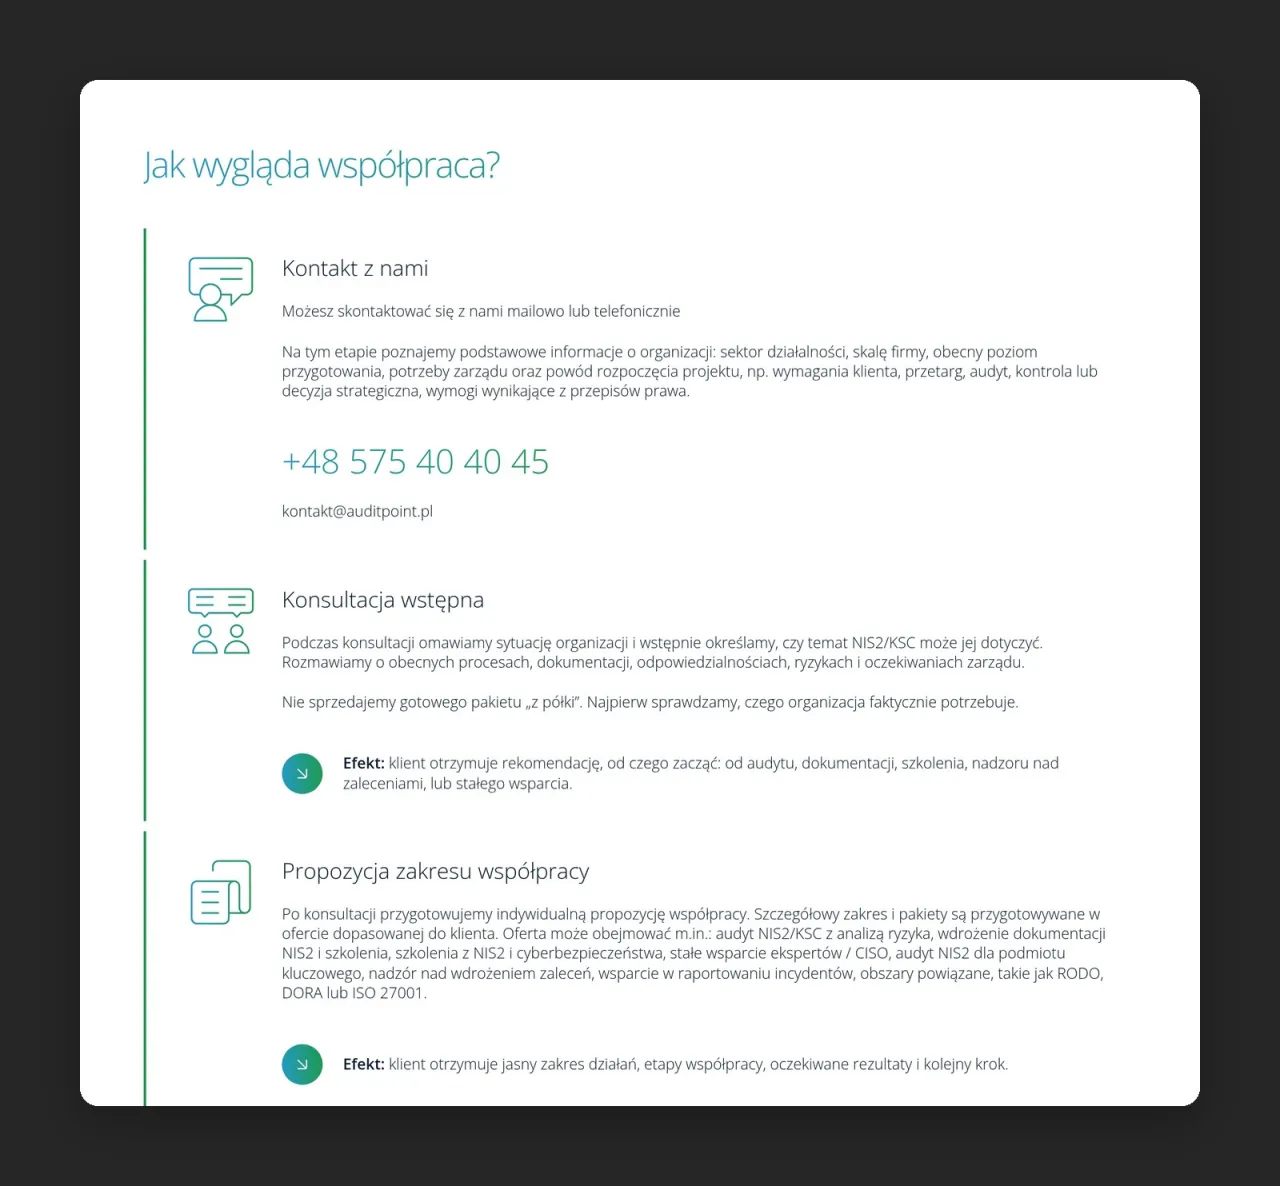
Współpraca krok po kroku
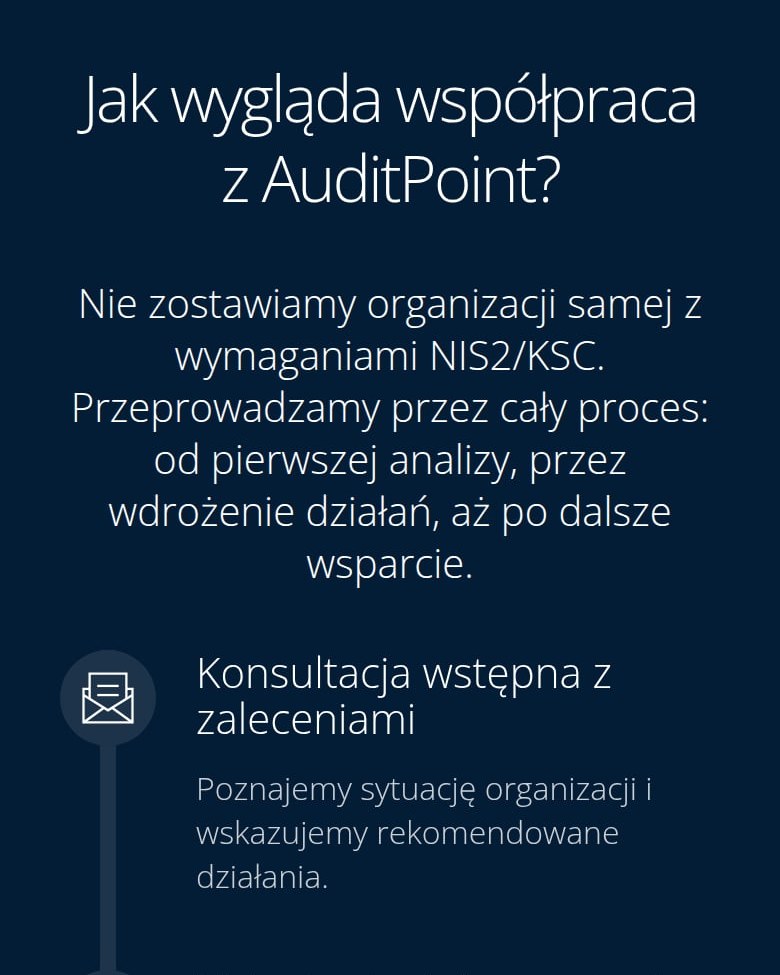
Podstrona Jak działamy opisuje 6 etapów – od kontaktu i konsultacji wstępnej, przez propozycję zakresu, audyt z analizą ryzyka i raport, po dalsze działania – a przy kolejnych etapach podaje efekt dla klienta. Na stronie głównej jest też oś współpracy w 6 krokach.
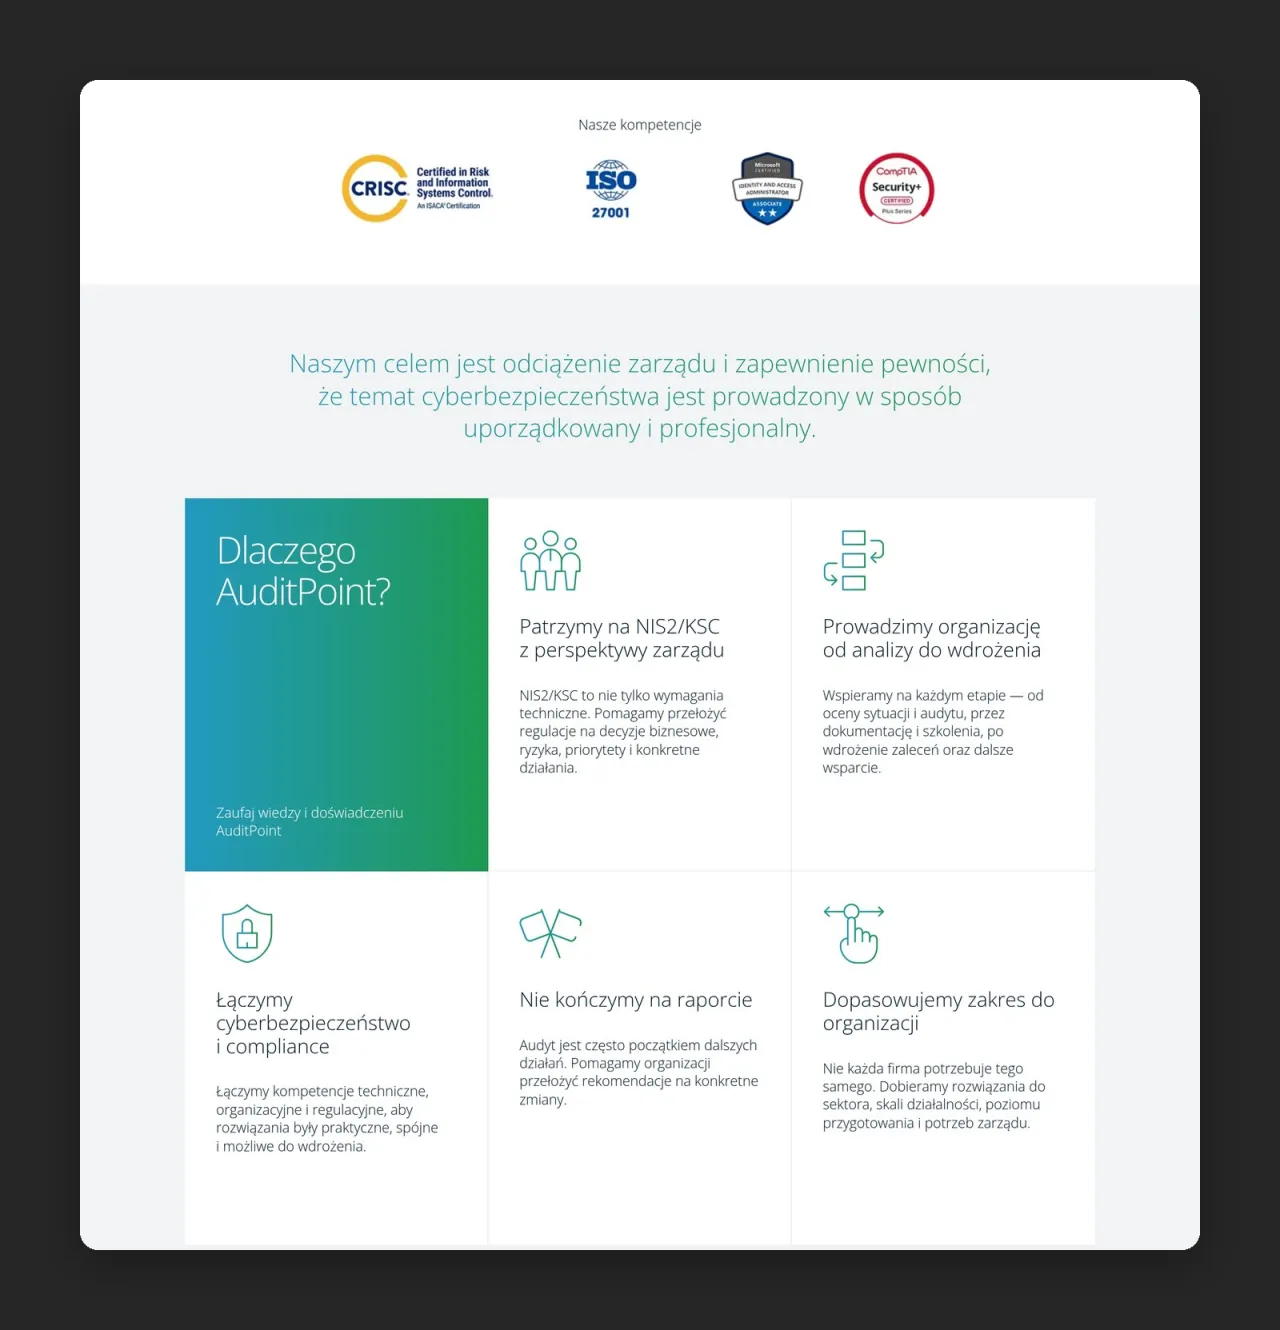
Kompetencje zespołu
Certyfikaty zespołu – Audytor Wiodący ISO 27001, CRISC, Security+ i SC-300 – pokazane logotypami, a dalej sekcja „Dlaczego AuditPoint?” z 5 powodami wyboru firmy, m.in. „Nie kończymy na raporcie” i „Dopasowujemy zakres do organizacji”.
12 pytań w FAQ
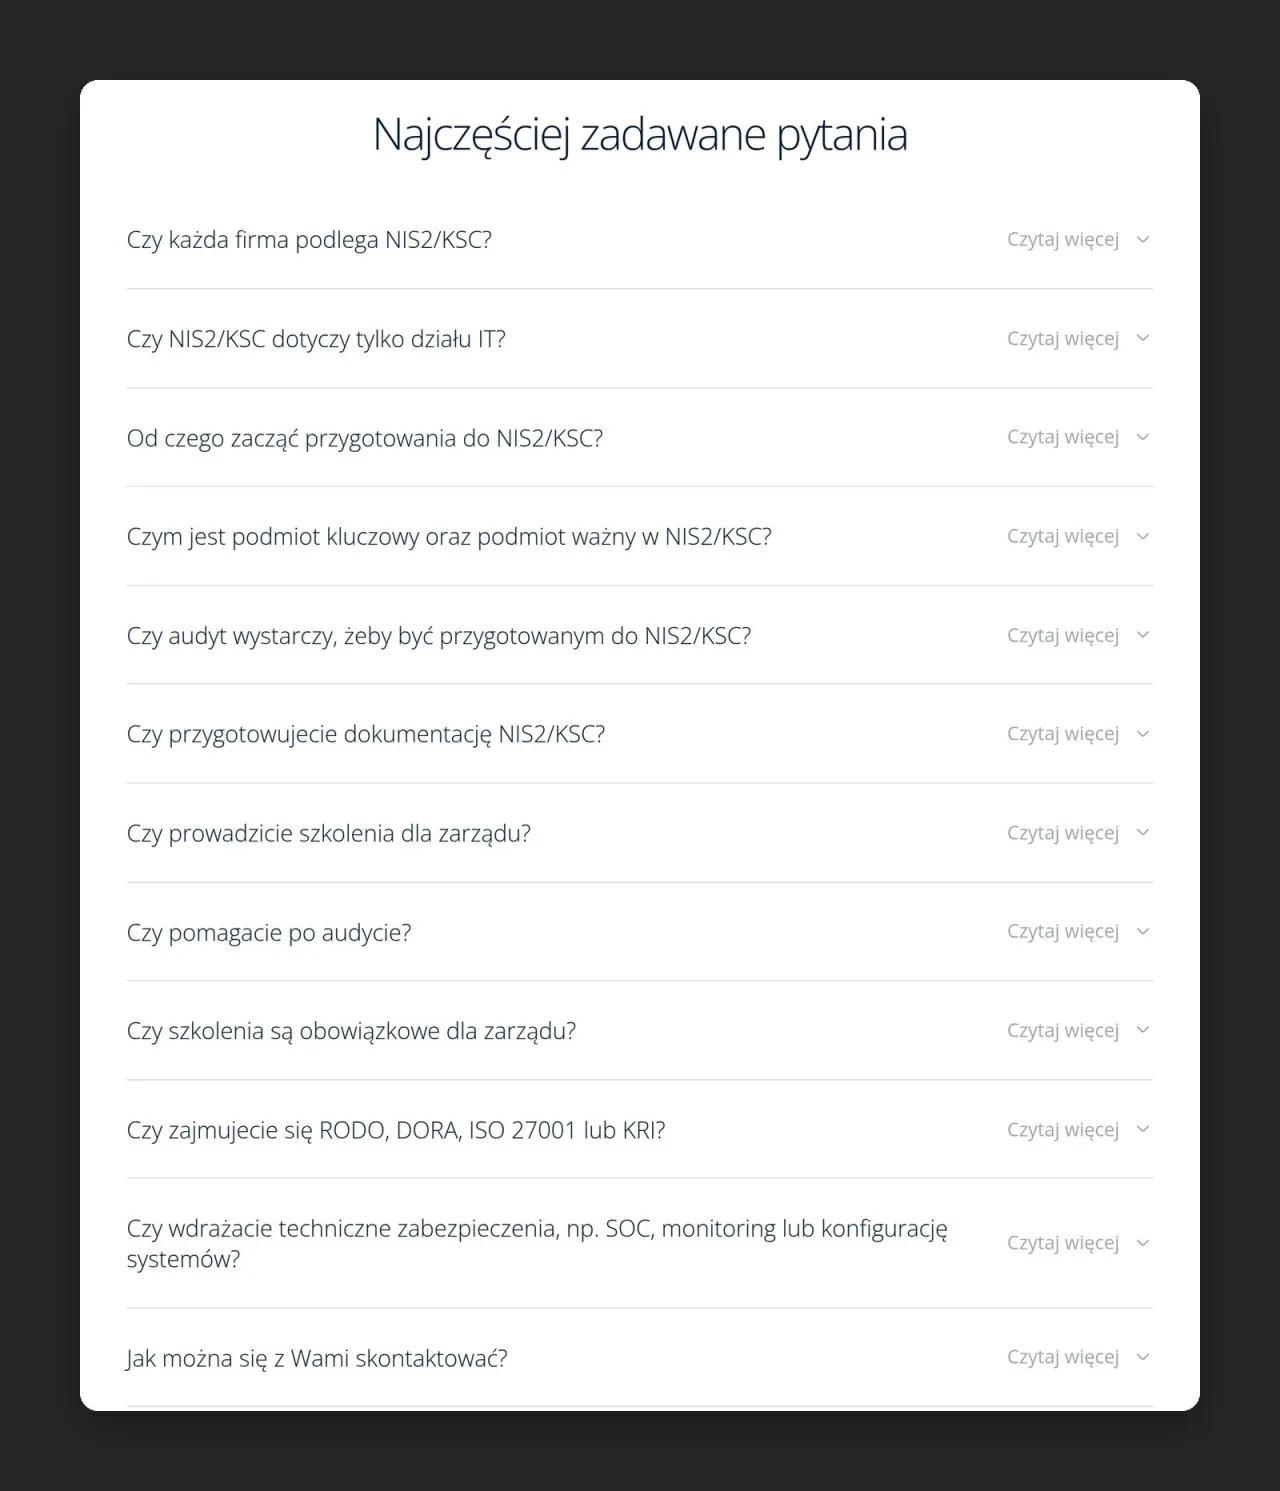
Na stronie głównej 12 pytań i odpowiedzi: od „Czy każda firma podlega NIS2/KSC?”, przez szkolenia zarządu, po RODO, DORA, ISO 27001, KRI i zabezpieczenia techniczne. Odpowiedzi na konkretne pytania łatwo przeszukać i zacytować.
Więcej ekranów
Pytania i odpowiedzi
Pomagasz firmom zrozumieć złożone przepisy i potrzebujesz strony, która to wytłumaczy?
- Opowiedz nam o firmie i swoim pomyśle.
- Omówimy zakres, rynki i potrzebne integracje.
- Przygotujemy bezpłatną wycenę projektu.
